
Über 35.000 Web-Apps, gebaut mit Grok, standen für jeden offen, der ihre Adresse fand. Darunter ein Intensivstations-Briefing mit Laborwerten eines Patienten. Und, kein Witz: 24 Apps von Beschäftigten des Grok-Herstellers SpaceXSI und von X selbst. Na bumm.
Dahinter steckt eine Voreinstellung, die jemand so gewählt hat. Sie passt in ein Muster, das ich bei Elon Musks KI-Projekten seit Jahren sehe: erst veröffentlichen, dann nachdenken, und zwar erst, wenn es öffentlich wehtut.
Nach diesem Artikel weißt du, was genau passiert ist, warum die Antwort von SpaceXSI nicht trägt und was du prüfen solltest, wenn in deinem Betrieb jemand mit KI-Werkzeugen eigene Apps baut. Ich bin zertifizierter KI-Beauftragter nach ISO 42001, berate EPU und KMU genau zu solchen Fragen und baue selbst seit Monaten Tools mit KI.
Zuerst zu den Zahlen, die das Sicherheitsunternehmen Claroc vorgelegt hat.
Kurz gesagt
- Laut Claroc waren 35.578 von 37.571 erreichbaren Grok-Apps ohne Anmeldung für jeden aufrufbar, das sind 94,7 Prozent.
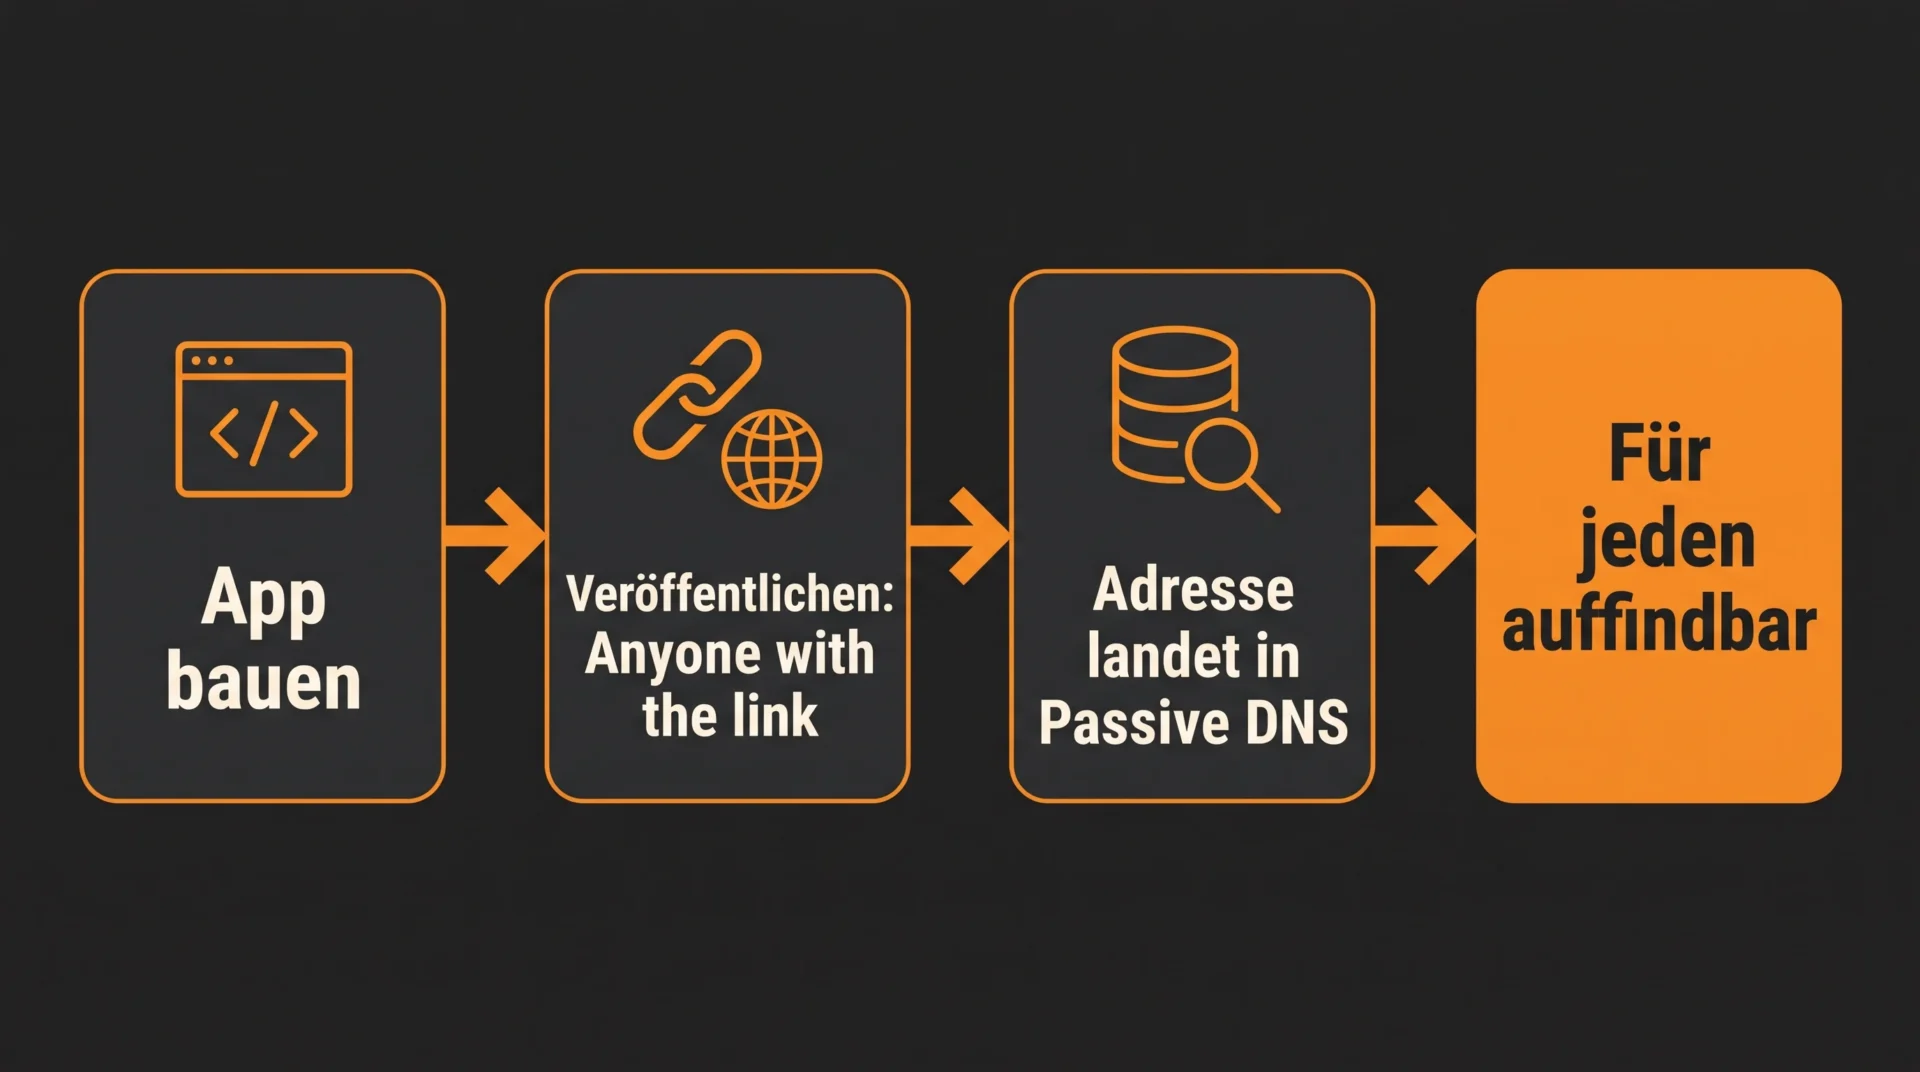
- Ursache war die vorausgewählte Freigabe „Anyone with the link“ in Kombination mit eigenen, auffindbaren Subdomains unter grok.me.
- Betroffen waren auch 24 interne Apps von SpaceXSI und X, etwa ein vertraulicher Onboarding-Plan und Werbeangebote.
- SpaceXSI nahm nur die eigenen Apps offline, die offenen Apps aller anderen Nutzer blieben laut Bericht online.
- Wer im Betrieb KI-App-Builder nutzt, sollte die Freigabeeinstellungen sofort prüfen und interne Apps auf „Only you“ stellen.
- Grok Build
- das Werkzeug von SpaceXSI, mit dem man per Spracheingabe Software und Web-Apps erstellen lässt.
- Subdomain
- eine eigene Adresse unterhalb einer Hauptdomain, etwa meine-app.grok.me.
- Passive DNS
- Datenbanken, die mitschreiben, welche Internetadressen jemals aufgerufen wurden, und die sich durchsuchen lassen.
- Privacy by Default
- der Grundsatz, dass die datenschutzfreundlichste Einstellung ab Werk aktiv sein muss, nicht erst nach einem Klick.
Was hat Claroc bei den Grok-Apps gefunden?
Claroc hat seinen Bericht am 10. November 2026 veröffentlicht. Getestet wurden 43.551 App-Adressen unter grok.me, 37.571 davon waren noch online. 35.578 öffneten sich ohne jede Anmeldung, nur 1.993 antworteten mit einer Zugriffssperre.
Das meiste davon sind Spielereien, Rechner und Landingpages. Aber etwa jede zehnte offene App enthielt laut Claroc sensibles Material, interne Geschäftsdaten oder personenbezogene Daten. Die Forscher schätzen 650 bis 800 Apps mit privaten Daten.
Was da konkret offen lag, liest sich wie die Checkliste eines Datenschutzbeauftragten für schlaflose Nächte: das Briefing einer Intensivstation mit Laborwerten eines Patienten, eine Personalliste eines Krankenhausverbunds mit über 3.500 Beschäftigten, der Schichtplan einer Feuerwehr und eine Zeiterfassung mit 18 Konten samt Passwörtern im Klartext. Außerhalb von SpaceXSI und X hat Claroc 30 betroffene Organisationen identifiziert, 26 davon mit mehr als 1.000 Beschäftigten, sechs aus den Fortune 500.
Und dann die 24 Apps aus dem eigenen Haus: ein als vertraulich markierter Einarbeitungsplan für das Enterprise-Sales-Team mit internen Systemadressen, eine Vertriebskarte mit 594 strategischen Accounts samt Pipeline und acht Werbeangebote von X, eines davon an eine US-Bundesbehörde, ebenfalls als vertraulich gekennzeichnet.

Wenn der Hersteller eines KI-Werkzeugs seine eigenen Vertriebsunterlagen nicht schützen kann, brauche ich keinen Penetrationstest mehr, um zu wissen, wie ernst dort Datenschutz genommen wird.
Wie konnten die Apps überhaupt offen sein?
Die Erklärung ist banal, und genau das macht sie so ärgerlich. Im Veröffentlichungsdialog von Grok war die Option „Anyone with the link“ vorausgewählt. Wer auf Veröffentlichen klickt, ohne genau hinzuschauen, stellt seine App für alle online.
Dazu kommt ein technisches Detail. Jede Grok-App bekommt eine eigene Subdomain unter grok.me. Sobald jemand die App das erste Mal aufruft, landet diese Adresse in Passive-DNS-Datenbanken, und die lassen sich gezielt nach Mustern durchsuchen. Etwa die Hälfte der Namen bestand laut Claroc aus vier zufälligen Wörtern: schwer zu erraten, aber auffindbar. Eine kryptische Adresse ist eben kein Passwort.
Zum Vergleich hat Claroc eine Test-App mit ChatGPT geteilt. Dort stand die Freigabe ab Werk auf „Only me“. Die sichere Einstellung „Only you“ gibt es bei Grok auch, sie ist nur nicht voreingestellt. Das Bild hinkt ein bisserl, aber es trifft den Kern: ein Hotel, das jedem Gast eine Zimmernummer gibt und die Türen standardmäßig unversperrt lässt. Absperren kann man eh. Wenn man weiß, dass man muss.
Was sagt SpaceXSI, und warum reicht das nicht?
Claroc hat SpaceXSI nach eigenen Angaben am 8. November informiert. Als keine Antwort kam, hat ein Claroc-Verantwortlicher Elon Musk und Grok-Manager Matt Palmer auf X getaggt. Gegenüber Journalisten erklärte das Unternehmen dann, Grok-Apps seien privat, bis der Ersteller sie teile, das Veröffentlichen erfordere mehrere Schritte, und Mitarbeiterkonten stünden standardmäßig auf „Only you“.
Schauen wir uns das kurz an. Wenn Mitarbeiterkonten wirklich auf „Only you“ stehen, warum waren dann 24 interne Apps mit vertraulichen Unterlagen offen? Entweder haben Beschäftigte ihre Vertriebspipeline bewusst mit der ganzen Welt geteilt, oder die Voreinstellung war nicht so, wie behauptet. Beide Varianten sind schlecht.
Claroc hält dagegen, dass zusätzliche Klicks nichts schützen, wenn am Ende der offene Zugriff vorausgewählt ist. Da geb ich den Forschern recht. Mehrere Schritte bis zum Veröffentlichen verlängern nur die Strecke, auf der man nicht aufpasst.
SpaceXSI hat dann die 24 eigenen Apps offline genommen. Die offenen Apps aller anderen Nutzer, inklusive Krankenhaus, Feuerwehr und Klartext-Passwörtern, blieben laut Claroc online. Laut The Decoder hat das Unternehmen nicht einmal zugesagt, die betroffenen Ersteller zu kontaktieren, das übernimmt jetzt Claroc selbst. Den eigenen Keller räumt man auf, die Nachbarn dürfen schauen, wo sie bleiben.
Ist das ein Ausrutscher oder ein Muster?
Ich bin kein Freund von Grok und auch keiner von Elon Musk. Wer meine ausführliche Analyse zur Selbstdemontage von Musk und Grok kennt, weiß, warum. Fair bleiben will ich trotzdem, also schauen wir auf die Fakten der letzten fünfzehn Monate.
Im August 2025 hat Forbes berichtet, dass über 370.000 geteilte Grok-Gespräche in Google, Bing und DuckDuckGo auffindbar waren. Der Teilen-Knopf machte die Chats ohne Warnung durchsuchbar, darunter medizinische Fragen und mindestens ein Passwort. Im Februar 2026 eröffnete die irische Datenschutzbehörde ein großes Verfahren gegen X, weil Grok sexualisierte Deepfakes realer Menschen erzeugt hatte, auch von Kindern. Geprüft wird dabei ausdrücklich Artikel 25 der DSGVO, also Datenschutz durch Technikgestaltung und durch Voreinstellungen. Im Juli 2026 kam heraus, dass das Kommandozeilen-Tool von Grok Build ungefragt ganze Projektordner in die Cloud geladen hatte. Musk und SpaceX mussten öffentlich die Löschung der Daten zusagen.
Viermal das gleiche Prinzip: Teilen heißt veröffentlichen, Hochladen heißt alles, und die Voreinstellung ist die offene. Repariert wird, wenn es in der Zeitung steht.
Auch bei OpenAI tauchten 2025 geteilte ChatGPT-Gespräche in Suchmaschinen auf, das Experiment wurde nach dem Aufschrei eingestellt. Kein Anbieter ist davor gefeit. Was zählt, ist die Reaktion und ob man aus dem letzten Mal lernt. Bei Grok sehe ich das nicht. Ich bin mir nicht ganz sicher, ob das Gleichgültigkeit ist oder Kalkül, aber mein Eindruck ist: Ein Unternehmen, dessen Chef Tempo zur Weltanschauung erhoben hat, behandelt Datenschutz als Reibungsverlust. Bei einer Rakete mag das als Testkultur durchgehen. Bei Patientendaten nicht.
Der Vollständigkeit halber: Claroc verkauft laut The Decoder Sicherheitslösungen für KI-gebaute Apps und hat damit ein Eigeninteresse. Schreib- und Löschzugriffe hat Claroc nach eigenen Angaben nur an selbst gebauten Test-Apps ausprobiert. Die Grundbefunde hat SpaceXSI indirekt bestätigt, indem es die eigenen Apps vom Netz nahm.
Was heißt das für dich als EPU oder KMU?
Vibe Coding ist großartig, ich nutze es selbst täglich. Aber ein Prompt ist nur so schlau wie der Mensch, der ihn schreibt, und eine Freigabeeinstellung liest dir die KI nicht vor.
Das Risiko entsteht meistens bei der Mitarbeiterin, die schnell eine Dienstplan-App für das Team zusammenklickt, oder beim Vertriebler, der seine Kundenliste in ein hübsches Dashboard verwandelt. Das ist klassische Shadow AI, also KI-Nutzung ohne Wissen der Geschäftsführung, nur eine Stufe gefährlicher, weil die Daten offen im Netz landen. Nach der DSGVO haftest dafür du als Unternehmen.
Was ich meinen Kunden konkret empfehle:
- Finde heraus, welche KI-App-Builder in deinem Betrieb genutzt werden. Frag offen nach, ohne mit Verboten zu drohen, sonst erfährst du nichts.
- Prüf bei jeder geteilten App die Zugriffseinstellung. Interne Apps gehören auf „Only you“ oder „Invited users“.
- Ruf jede App in einem privaten Browserfenster ohne Anmeldung auf. Wenn du die Daten siehst, sieht sie jeder.
- Verwende in Test-Apps keine echten Personendaten und schreib nie Passwörter in den Code.
- Schalte Apps ab, für die sich niemand mehr verantwortlich fühlt.
Raketenwissenschaft ist das keine. Gerade deshalb ist es so bitter, dass ein Raketenunternehmen daran scheitert. Die Grundlagen dazu, warum Firmengeheimnisse nichts in ChatGPT und Co verloren haben, hab ich schon früher aufgeschrieben. Den vollständigen Bericht von Claroc zu den offenen Grok-Build-Apps mit Methodik und Zahlen findest du im Original.
Häufige Fragen zu den offenen Grok-Apps
Mein Schluss nach dieser Woche
Ich war nie ein Freund von Grok, und nach dieser Geschichte sehe ich keinen Grund, das zu ändern. Ein KI-Anbieter, der Patientendaten und die eigenen Vertriebsunterlagen per Voreinstellung ins Netz stellt und dann nur den eigenen Keller zusperrt, hat mir gezeigt, wo seine Prioritäten liegen.
Du musst nicht auf Grok verzichten, wenn es für dich funktioniert. Aber schau heute noch nach, was in deinem Betrieb geteilt ist. Morgen steht es vielleicht schon in einer Passive-DNS-Datenbank.


