Zehn Tage lang konnten Beschäftigte der EU-Kommission keine Gehaltszettel abrufen, keinen Urlaub eintragen und keine Arztrechnungen einreichen. Der Grund ist ein Cyberangriff, über den Politico heute, am 19. November 2026, als Erstes berichtet hat. Das eigentlich Neue daran ist ein Werkzeug: Laut Politico hat CERT-EU festgestellt, dass die Angreifer ARTEX eingesetzt haben, ein frei verfügbares Framework mit KI-Agenten.
Ich halte das für keinen autonomen KI-Angriff. Menschen haben die Fleißarbeit an Agenten ausgelagert, und das ist gefährlicher als jede Science-Fiction-Variante, weil es jeder nachmachen kann. Ich arbeite selbst täglich mit agentischen Werkzeugen, und genau diese Risikofragen gehören zu meiner Ausbildung zum KI-Beauftragten nach ISO 42001. Du bekommst den Stand von heute Mittag, getrennt nach gesicherten Fakten und offenen Fragen, und konkrete Schritte für deinen Betrieb.
Kurz gesagt
- Die EU-Kommission bestätigt eine Cyberkampagne gegen einzelne Systeme, darunter die HR-Plattform Sysper und das Erstattungssystem MyPMO.
- Ob Personaldaten abgeflossen sind, ist Stand 19. November 2026 nicht geklärt.
- Laut Politico entdeckte CERT-EU Anfang November den Einsatz des KI-Frameworks ARTEX, eine zweite unabhängige Quelle dafür fehlt noch.
- ARTEX ist seit Juli 2026 öffentlich auf GitHub und verteilt Angriffsschritte an mehrere KI-Agenten, ein Mensch setzt Ziel und Auftrag.
- Für Betriebe jeder Größe heißt das: Bekannte Lücken werden schneller gefunden, Patch-Zyklen von einer Woche sind zu langsam.
- CERT-EU
- das Cybersicherheitsteam, das für alle Organe, Einrichtungen und Agenturen der EU zuständig ist.
- Sysper
- die interne Personalplattform der Kommission für Gehaltsnachweise, Arbeitszeiten und Urlaubsanträge.
- Pentest-Framework
- eine Software, mit der Sicherheitsfachleute im Auftrag eines Unternehmens dessen Systeme angreifen, um Lücken vor echten Angreifern zu finden.
- ARTEX
- ein Open-Source-Framework für KI-gestützte Penetrationstests, das Aufgaben an mehrere spezialisierte KI-Agenten verteilt.
Was ist bei der EU-Kommission passiert?
Die Faktenlage ist dünn, und ich will hier nichts größer machen, als es ist. Gesichert ist, dass die Kommission mehrere Anwendungen vorsorglich vom Netz genommen hat. Betroffen waren Sysper, die Personalplattform für Gehaltsabrechnung, Zeiterfassung und Urlaub, sowie MyPMO, über das Mitarbeiter medizinische Kosten erstattet bekommen. Am 17. November fielen zusätzlich die Übersetzungsdienste aus. Beide HR-Systeme liefen Anfang der Woche wieder, Sysper fiel am Mittwoch, dem 18. November, aber noch einmal kurz aus.
Kommissionssprecher Thomas Regnier hat gegenüber Politico bestätigt, dass einzelne Systeme Ziel einer „Cyberkampagne“ waren. Die Betroffenen seien informiert worden. Technologiekommissarin Henna Virkkunen hat das Kollegium der Kommissare am Mittwoch über die Gegenmaßnahmen unterrichtet. Laut einer internen E-Mail, aus der Politico zitiert, trat das Corporate Management Board, das höchste interne Krisengremium der Kommission, schon früher im November zu einer Notsitzung zusammen.
Nach Angaben eines EU-Beamten glaubt die Kommission, den Großteil des Angriffs eingedämmt zu haben. Das volle Ausmaß ist unklar. Die wichtigste offene Frage: Wurden personenbezogene Daten von Kommissionsbediensteten eingesehen oder kopiert? Darauf gibt es heute keine Antwort. Ein Ausfall zeigt nur, welche Dienste nicht funktioniert haben. Er zeigt nicht, welche Daten jemand gesehen hat.
Wer dahintersteckt, ist ebenfalls offen. Es gibt kein Bekennerschreiben und keine öffentliche Zuschreibung zu einer Gruppe oder einem Staat.
Welche Rolle spielt die KI bei diesem Angriff?
Das ist der Punkt, an dem es interessant wird. Laut Politico hat CERT-EU Anfang November festgestellt, dass die Angreifer ARTEX genutzt haben, ein öffentlich verfügbares KI-Werkzeug, das in IT-Systemen nach Schwachstellen sucht. Dieser Teil stützt sich auf eine einzige Quelle: Politico zitiert einen ungenannten EU-Beamten, alle anderen Medien beziehen sich auf diesen Bericht. Eine offizielle Bestätigung von CERT-EU gibt es noch nicht.
Unklar ist auch, ob ARTEX nur die Angriffsfläche der Kommission abgetastet oder auch beim Eindringen geholfen hat. Zugangsweg und ausgenutzte Schwachstelle sind nicht bekannt. Das Werkzeug selbst ist aber gut dokumentiert.

Was ist ARTEX und wie funktioniert es?
ARTEX wurde im Juli 2026 unter dem Pseudonym „Autumn-27“ auf GitHub veröffentlicht, als Open-Source-Software unter der Lizenz AGPL-3.0. Gedacht war es für autorisierte Sicherheitstests, also für Red Teams, die im Auftrag eines Unternehmens dessen Systeme angreifen. Laut der Analyse von Cisco Talos wurde der Einsatz in kriminellen Kampagnen kurz nach der Veröffentlichung dokumentiert.
Technisch ist ARTEX ein Multi-Agenten-System. Ein Planer-Agent zerlegt das Angriffsziel in Teilaufgaben, Worker-Agenten arbeiten diese mit klassischen Sicherheitswerkzeugen ab. Ergebnisse, gefundene Systeme und Fortschritt landen in einem gemeinsamen Datenbestand. ARTEX hat kein eigenes Sprachmodell, es hängt an einem beliebigen Large Language Model. Über das MCP (Model Context Protocol) lassen sich zusätzliche Werkzeuge andocken.
Wer schon einmal mit Claude Code oder einem anderen Coding-Agenten gearbeitet hat, erkennt das Muster sofort. Ich arbeite mit genau dieser Logik an meinen eigenen Projekten: Ich formuliere ein Ziel, der Agent plant, führt aus, prüft und versucht es erneut. Bei mir entsteht daraus eine Firmware oder ein WordPress-Plugin. Bei ARTEX entsteht daraus ein Einbruch.
Die Analyse von Cisco Talos zu ARTEX und vergleichbaren Plattformen beschreibt, dass das Framework nach dem Start einer Aufgabe relativ wenig Eingriff durch den Operator braucht. Die Sicherheitsforscher listen mehrere Kampagnen mit ARTEX auf, darunter Spionage gegen Regierungen und Telekom-Anbieter sowie Angriffe auf Finanzorganisationen in Südkorea. Dass Angreifer KI-Werkzeuge so einsetzen, ist nicht neu. Ich hab die bisher dokumentierten Fälle in meinem Beitrag über die Schattenseite der KI, wenn sie zur Waffe wird zusammengetragen. Neu ist, dass so ein Werkzeug jetzt frei herunterladbar ist.
Waren das Menschen oder KI-Agenten?
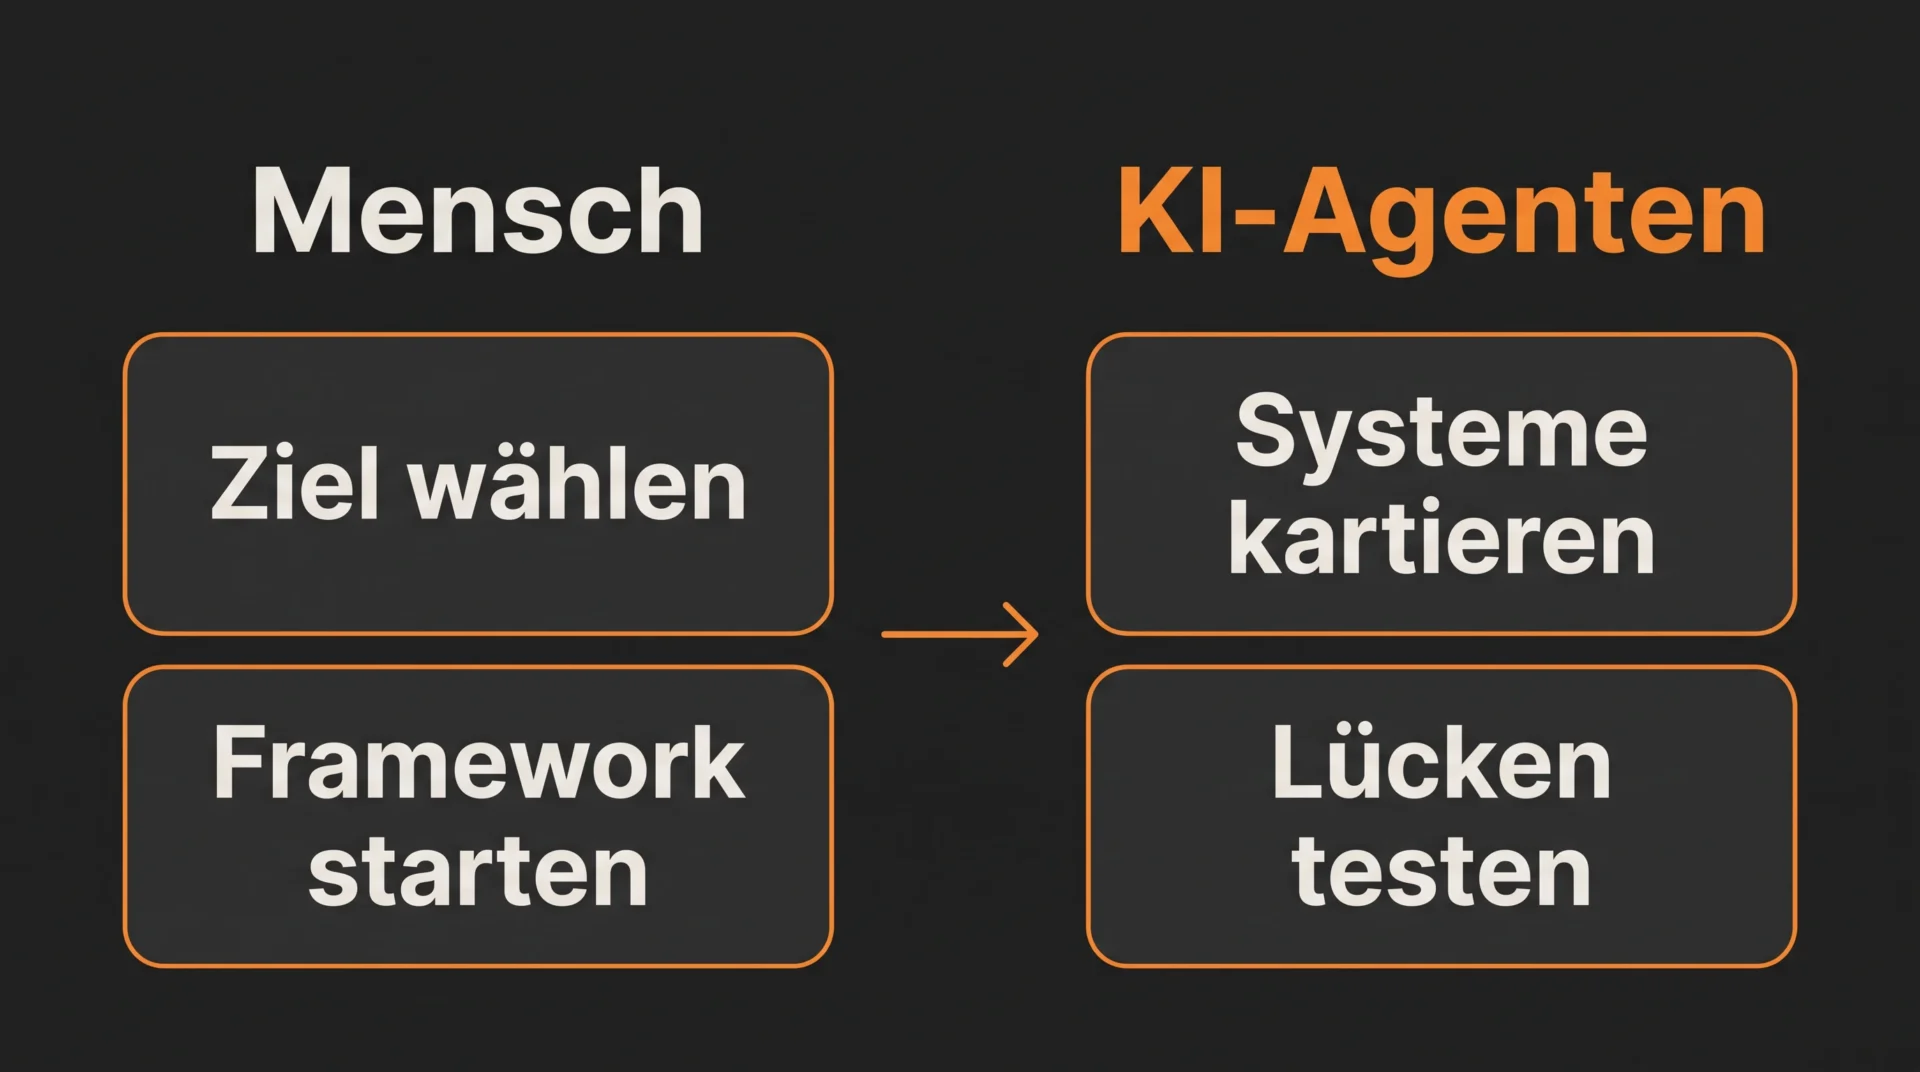
Die Frage stellen sich heute alle, und sie ist eigentlich falsch gestellt. Die Antwort lautet: beides, mit klar verteilten Rollen. Ein KI-Agent sucht sich kein Ziel aus. Ein Mensch hat entschieden, die EU-Kommission anzugreifen, das Framework aufgesetzt, ein Sprachmodell angebunden und festgelegt, was mit einem gefundenen Zugang passiert.
Die Agenten haben die Arbeit übernommen, für die früher ein Team erfahrener Pentester Tage gebraucht hätte: Systeme kartieren, Schwachstellen testen, Angriffswege verketten, scheitern, neu anfangen. Laut Talos legt der Operator Ziel und Auftrag fest, greift danach aber nur in Einzelfällen steuernd ein.
Interessant finde ich ein Detail, das in der Berichterstattung untergeht. Die öffentlich gepflegte Version von ARTEX bringt Bremsen mit: Freigaben durch einen Menschen vor jedem Werkzeugaufruf (Human-in-the-Loop), Regeln für den erlaubten Zielbereich, Budgets für Anfragen. Ein Angreifer schaltet das ab. Die Sicherheitsfunktion eines Werkzeugs schützt nur, solange der Nutzer sie will.
Das Bild hinkt leicht, aber es trifft den Kern: ARTEX ist kein Einbrecher. Es ist ein Einbruchswerkzeug, das sich selbst bedient, sobald jemand es an die Tür stellt.
Warum ist das für Europa ein Problem?
Für die Kommission ist es heuer nicht der erste Vorfall. Im Februar wurde bekannt, dass Angreifer in die zentrale Verwaltung der Diensthandys eingedrungen sind und möglicherweise Namen und Telefonnummern von Mitarbeitern gesehen haben. Im März traf es die Cloud-Infrastruktur hinter der Plattform Europa.eu, die bei Amazon Web Services läuft. Die Angreifer behaupteten, rund 350 Gigabyte erbeutet zu haben. CERT-EU schrieb den März-Angriff später der Gruppe TeamPCP zu und meldete, dass Daten von rund 30 EU-Einrichtungen betroffen waren.
Drei schwere Vorfälle in elf Monaten bei der Behörde, die Europas Cybersicherheitsregeln schreibt, das ist ein Glaubwürdigkeitsproblem. Ob die Vorfälle zusammenhängen, ist offen, und ich würde da derzeit nichts hineininterpretieren.
Was mich mehr beschäftigt, ist die Geschwindigkeit. Laut einer Auswertung des Sicherheitsanbieters Qualys kamen Angreifer mit ARTEX in beobachteten Kampagnen in unter drei Stunden vom ersten Anvisieren bis zum privilegierten Zugang. Die Kunden desselben Anbieters brauchen im Median sieben Tage, um eine kritische Schwachstelle zu schließen. Das ist eine Herstellerangabe, aber die Richtung deckt sich mit allem, was ich in den letzten Monaten gelesen hab.
ARTEX erfindet keine neuen Lücken. Es findet die alten schneller, als wir sie schließen.
Was heißt das für EPU und KMU in Österreich?
„Wir sind zu klein, uns greift keiner an.“ Den Satz hör ich viel zu oft. Bei gezielten Angriffen stimmt das sogar. Aber Agenten-Frameworks arbeiten nicht gezielt, sie arbeiten skaliert. Talos beschreibt, dass Operatoren Ziele auf viele Opfer gleichzeitig verteilen. Ein Werkzeug, das die EU-Kommission abtastet, tastet am selben Nachmittag auch einen Onlineshop in Linz ab, ohne dass der Unterschied für die Maschine eine Rolle spielt.
Wie das konkret aussieht, wenn eine KI eine alte Lücke findet und der Exploit wenige Stunden später kursiert, hab ich im Oktober beim PHP-Fehler, den eine KI nach über zehn Jahren entdeckt hat, beschrieben. Dasselbe Prinzip gilt hier, nur mit vertauschten Rollen.
Was du daraus ableiten kannst, ist unspektakulär, aber dringender als vor einem Jahr:
- Patchen in Tagen statt Wochen. Updates für WordPress, Plugins, Server und Router nicht sammeln, sondern zeitnah einspielen. Frag deinen Hoster, wie schnell er bei kritischen Lücken reagiert.
- Zwei-Faktor-Authentifizierung überall. Talos empfiehlt MFA ausdrücklich für Fernzugänge und Admin-Konten. Ohne Ausnahme für den Chef-Account.
- Zugangsdaten aus Code und Repositories entfernen. Mehrere ARTEX-Kampagnen haben laut Talos geleakte Zugangsdaten aus öffentlichen GitHub-Repositories genutzt. API-Keys gehören in einen Secrets-Speicher und werden nach einem Leck sofort getauscht.
- Rechte minimieren. Dienstkonten, Automatisierungen und eigene KI-Agenten bekommen nur die Rechte, die sie wirklich brauchen. Warum das gerade bei Agenten zählt, hab ich im Artikel über digitale Ausweise für KI-Agenten ausgeführt.
- Logs anschauen. Ungewöhnlich viele Anfragen in kurzer Zeit sind das typische Muster eines Agenten. Wer seine Login-Versuche nie anschaut, merkt es nicht. Für Webseiten hab ich die wichtigsten Schritte in meinem Leitfaden zur Webseiten-Sicherheit gegen KI-Bots und Login-Angriffe gesammelt.
Ich bin mir nicht ganz sicher, ob ARTEX bei der Kommission der Türöffner war oder nur eines von mehreren Werkzeugen. An der Konsequenz für dich ändert das nichts.
Häufige Fragen zum Cyberangriff auf die EU-Kommission
Was als Nächstes kommt
Dieser Artikel ist eine Momentaufnahme vom 19. November 2026. Die Kommission hat bisher keine ausführliche Stellungnahme veröffentlicht, CERT-EU hat den ARTEX-Einsatz noch nicht offiziell bestätigt. Schauen wir mal, was in den nächsten Tagen kommt. Ich aktualisiere den Beitrag, sobald es belastbare Neuigkeiten gibt.
Die Diskussion über „KI-Hacker“ führt in die falsche Richtung. Hinter jedem Agenten sitzt ein Mensch, der ihn losschickt. Und vor jedem deiner Systeme sitzt hoffentlich auch einer, der seine Updates einspielt. Du kannst warten, bis es dich betrifft. Oder du schaust heute Nachmittag nach, wann dein letztes Update war.


